في العصر الرقمي، تعد البيانات بمثابة ذهب، ومن الواضح أن صناعة السيارات تواجه تحديًا متزايدًا: حماية خصوصية عملائها. كشفت الحادثة الأخيرة التي تورطت فيها مجموعة فولكس فاجن عن الحاجة الملحة لشركات صناعة السيارات لإيلاء المزيد من الاهتمام للأمن السيبراني.
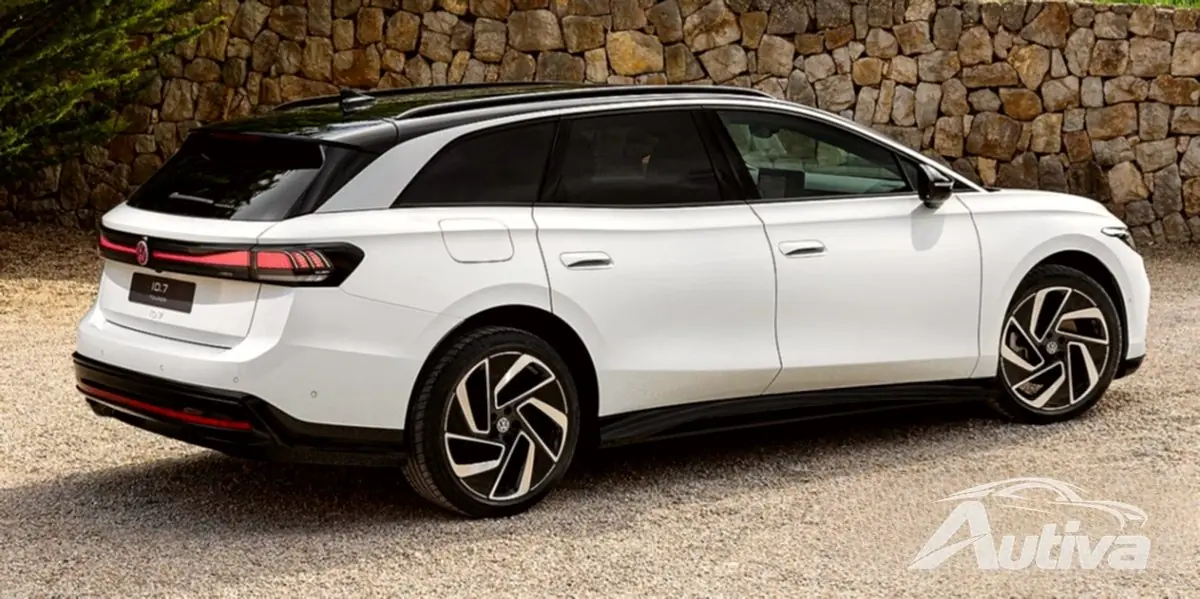
كشف تسرب هائل للبيانات عن معلومات حساسة لـ 800 ألف من مالكي السيارات الكهربائية عبر العلامات التجارية لشركة فولكس فاجن، وأودي، وسيات، وسكودا. نشأ هذا الاختراق من نظام تخزين سحابي من أمازون تم تكوينه بشكل خاطئ تستخدمه شركة البرمجيات Cariad التابعة لشركة VW، وقد سمح بالوصول إلى إحداثيات نظام تحديد المواقع العالمي (GPS)، ومستويات شحن البطارية، وتفاصيل أخرى عن حالة السيارة.
كان من السهل الوصول إلى البيانات المكشوفة من خلال البرامج المتاحة مجانًا. لقد سمح لأي شخص لديه المعرفة الصحيحة بتتبع تحركات المركبات وحتى ربطها ببيانات الاعتماد الشخصية للمالكين. وكانت بيانات الموقع دقيقة بما يكفي في 466000 حالة لإنشاء ملفات تعريف مفصلة للعادات اليومية للمالكين. وتشمل قائمة المتضررين سياسيين ورجال أعمال وضباط شرطة ألمان، وحتى موظفي المخابرات المشتبه بهم.
تم الكشف عن الاختراق بفضل مُبلغ مجهول قام بتنبيه Chaos Computer Club (CCC)، أكبر جمعية للقراصنة في أوروبا. اتصلت شركة CCC على الفور بالسلطات المعنية ومنحت مجموعة VW وCariad مهلة 30 يومًا لتصحيح المشكلة. ومن الواضح أن فريق كارياد الفني استجاب بسرعة، ومنع الوصول غير المصرح به إلى البيانات. متأخرا أفضل من ألا تأتي أبدا.
هذه ليست الحالة الأولى لخرق بيانات كبير يتعلق بشركة تصنيع سيارات. وفي وقت سابق من هذا العام، كشفت تويوتا عن اختراق أثر على 2.15 مليون مالك سيارة في اليابان. وتؤكد مثل هذه الحوادث ضرورة تعزيز الأمن السيبراني لقطاع السيارات، حيث أصبحت ميزات الاتصال والخدمات السحابية شائعة بشكل متزايد في المركبات الحديثة.